Json web token (JWT),是为了在网络应用环境声明而执行的一种基于 JSON 的开放标准。特别适用于分布式站点的单点登录 (SSO),用于认证用户身份信息。
JWT 的起源还有从传统的 session 认证说起。
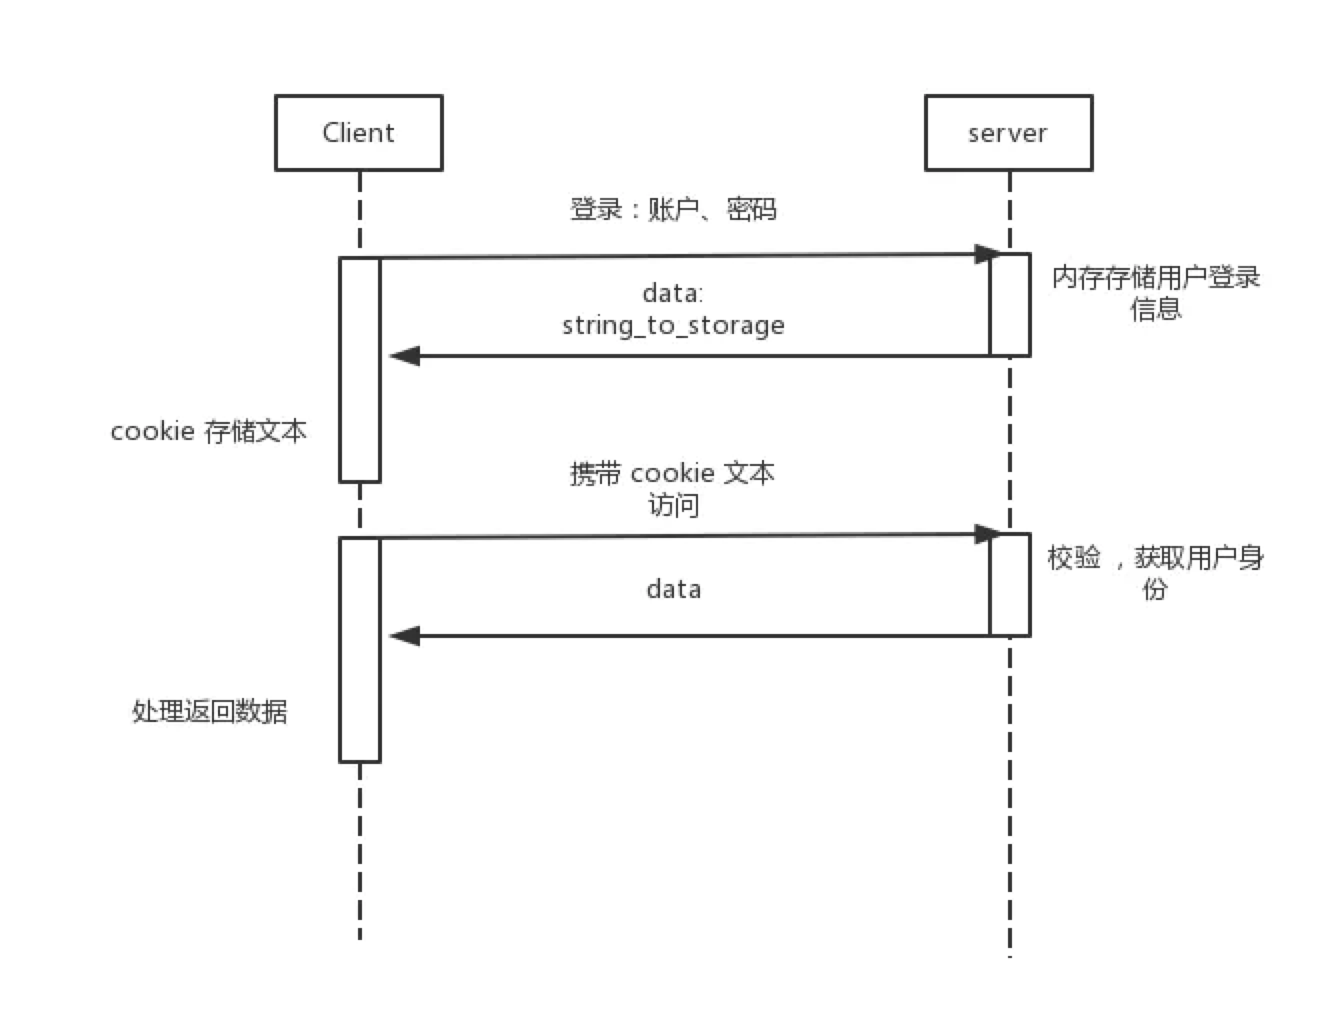
http 协议本身是无状态的协议,正常的若要识别用户身份信息,就需要每次 http 请求都携带用户账户和密码信息,这显然不合理。传统的 session 认证模式如下:
传统的 seesion 认证存在的问题:
常规的 JWT 认证流程如下如:
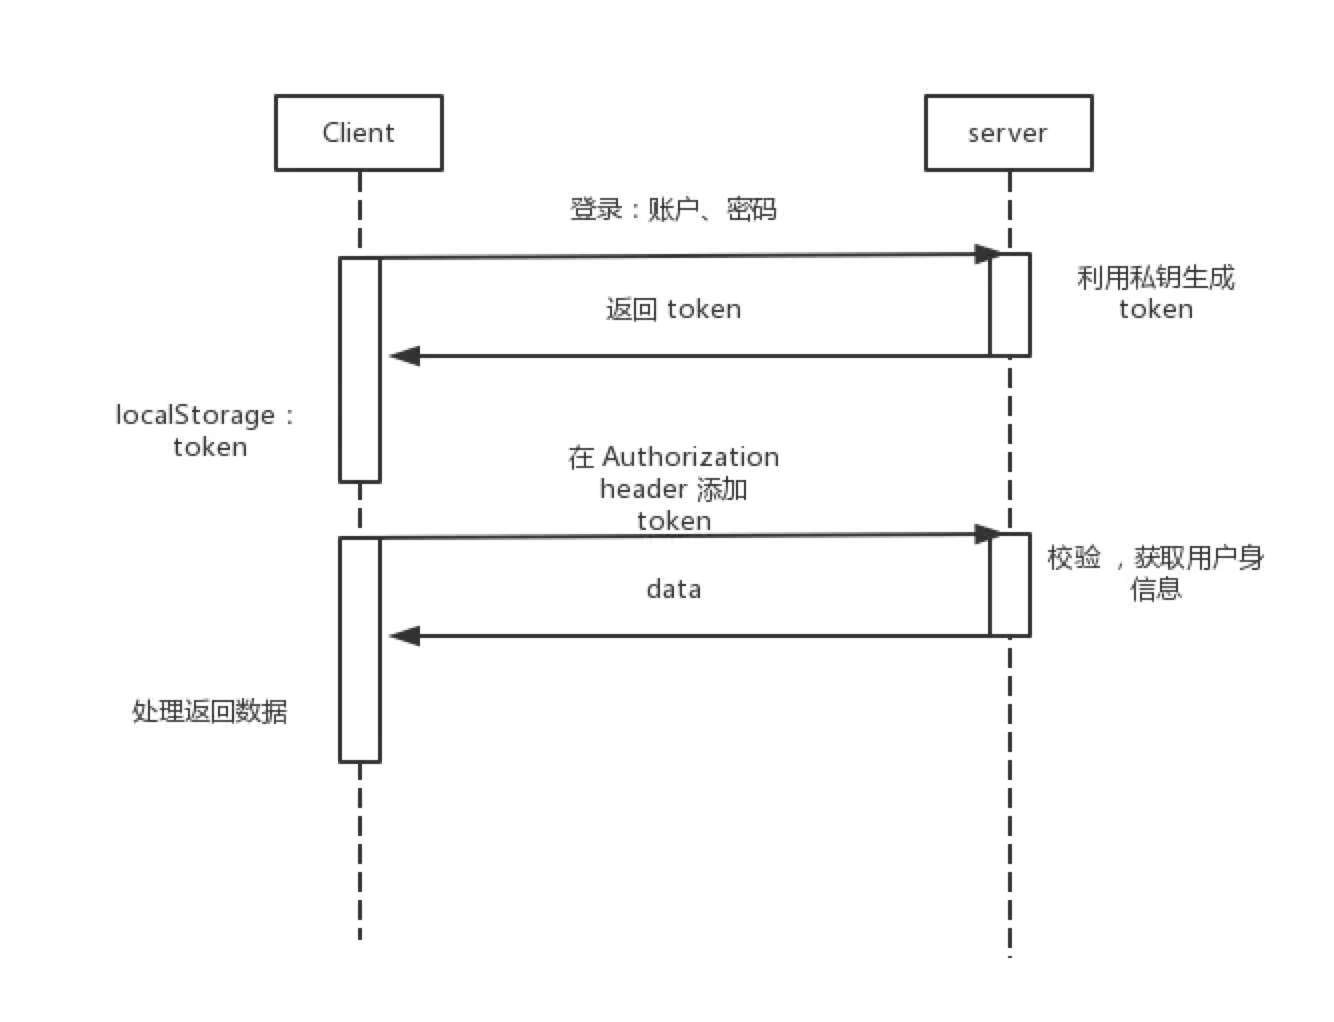
相比于 session 认证,JWT 省去了服务器存储用户信息的过程。
1.获取Token:
接口URL:http://{prourl}/SSOSignin/GetToken
返回格式:JSON
请求方式:POST
DataType: JSON
请求参数说明:
| 名称 | 类型 | 必填 | 说明 |
|---|---|---|---|
UserAccount | string | 是 | 用户名 |
返回参数说明:
| 名称 | 类型 | 说明 |
|---|---|---|
| status | number | 状态码,成功:1,失败:0 |
| message | string | 返回信息 |
| data | object | 返回数据 |
JSON返回示例
/***成功示例***/
{
    "status": 1,
    "message": "Success",
    "data": {
        "token": "eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJBdXRoS2V5IjpudWxsLCJVc2VyQWNjb3VudCI6InFpYW5neiIsIlJvbGVzIjpudWxsLCJFeHBpcnlEYXRlVGltZSI6IjIwMjEtMDgtMTlUMTE6MDc6MjIuMzEzNjUyMyswODowMCJ9.UPuMy3H-Lh2yq4ZnJ_6lGNb3wsSNmMALZdgyn9pL2x4"
    }
}
/***失败示例***/
{
    "status": 0,
    "message": "请求参数错误",
    "data": null
} |
2.登录验证
登录URL:http://{prourl}/SSOSignin/Login/
返回格式:text/html
请求方式:GET
请求示例:http://{prourl}/SSOSignin/Login/?token=&device=
备注:token为第一步获取的token,device为请求设备,分为PC和Mobile
请求参数说明
| 名称 | 类型 | 必填 | 说明 |
|---|---|---|---|
| token | stirng | 是 | 令牌 |
| device | string | 是 | 设备类型 |